Tiers sujet au transfert de données hors UE, évaluation d'adéquation nécessaire.
Pour chaque tiers qui reçoit ou traite des données personnelles hors de l'Union européenne, Ethicaline TPRM détermine si une EIT est requise • puis documente la base légale, les remédiations et la décision, avant toute sortie de données de l'UE.
Ce transfert nécessite-t-il une EIT ?
Quand un tiers reçoit ou traite des données personnelles hors de l'UE, la plateforme examine le transfert pour trancher une seule question : une Évaluation d'Impact du Transfert est-elle requise, ou existe-t-il déjà une base d'adéquation ?
Pays couvert par une décision d'adéquation
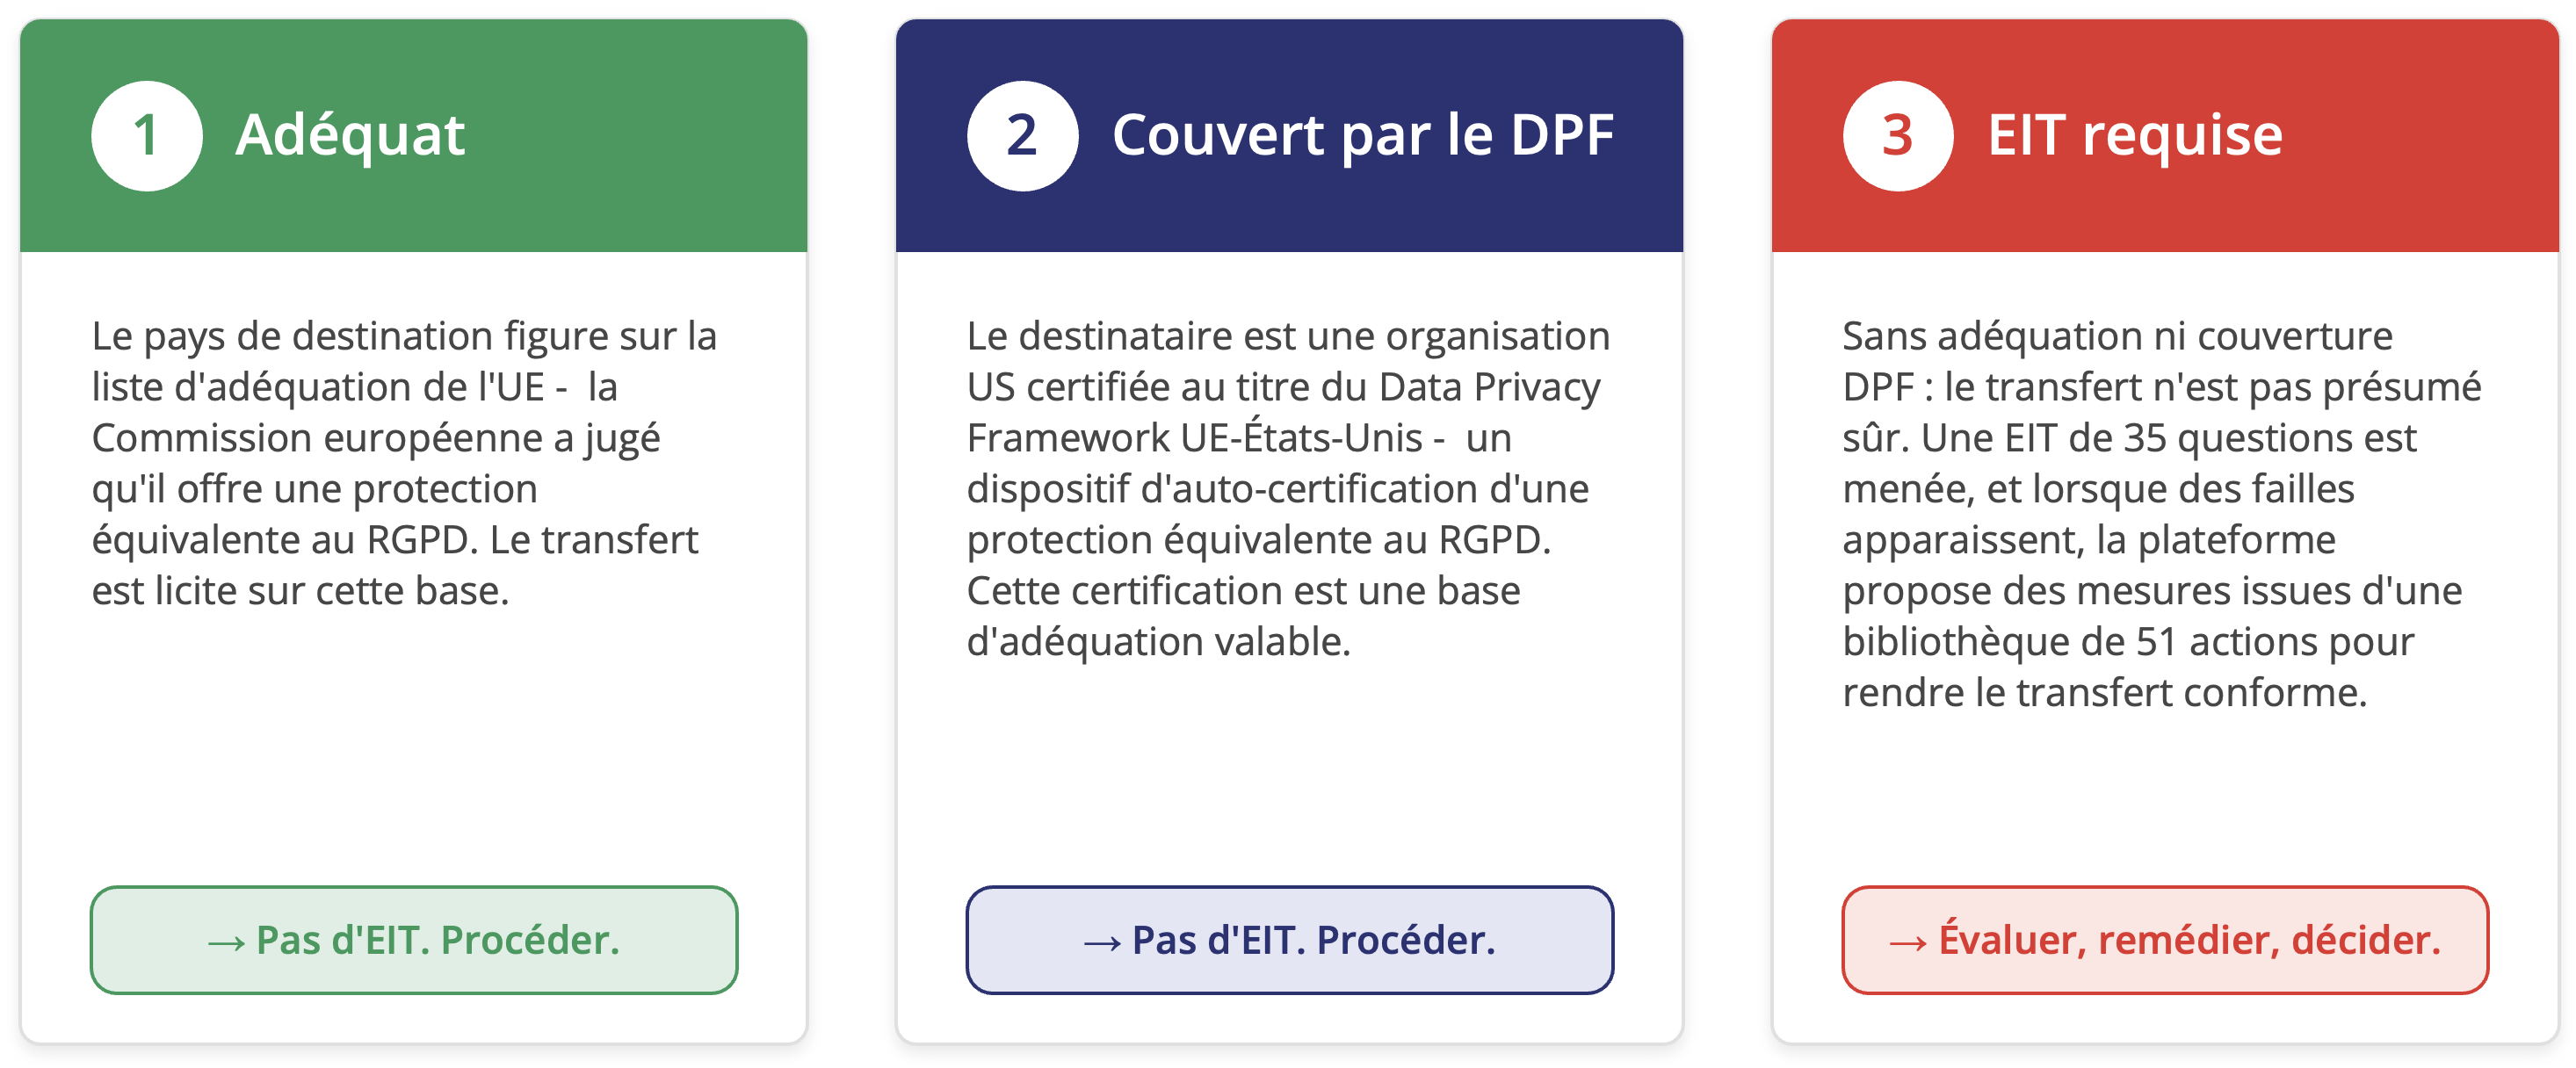
Le pays de destination figure sur la liste d'adéquation de l'UE • la Commission européenne a jugé qu'il offre une protection équivalente au RGPD. Le transfert est licite sur cette base.
→ Pas d'EIT. Procéder.Destinataire américain certifié DPF
Le destinataire est une organisation US certifiée au titre du Data Privacy Framework UE–États-Unis • un dispositif d'auto-certification d'une protection équivalente au RGPD. Cette certification est une base d'adéquation valable, vérifiée sur un registre actualisé automatiquement.
→ Pas d'EIT. Procéder.Ni adéquation ni couverture DPF
Sans adéquation ni couverture DPF, le transfert n'est pas présumé sûr. Une EIT de 35 questions est menée, et lorsque des failles apparaissent, la plateforme propose des mesures issues d'une bibliothèque de 51 actions pour rendre le transfert conforme.
→ Évaluer, remédier, décider.Un verdict qui échoue en sécurité : sans adéquation ni couverture DPF, la plateforme ne présume jamais un transfert sûr • elle exige une EIT, évalue, puis remédie.
L'EIT, et les actions qu'elle déclenche.
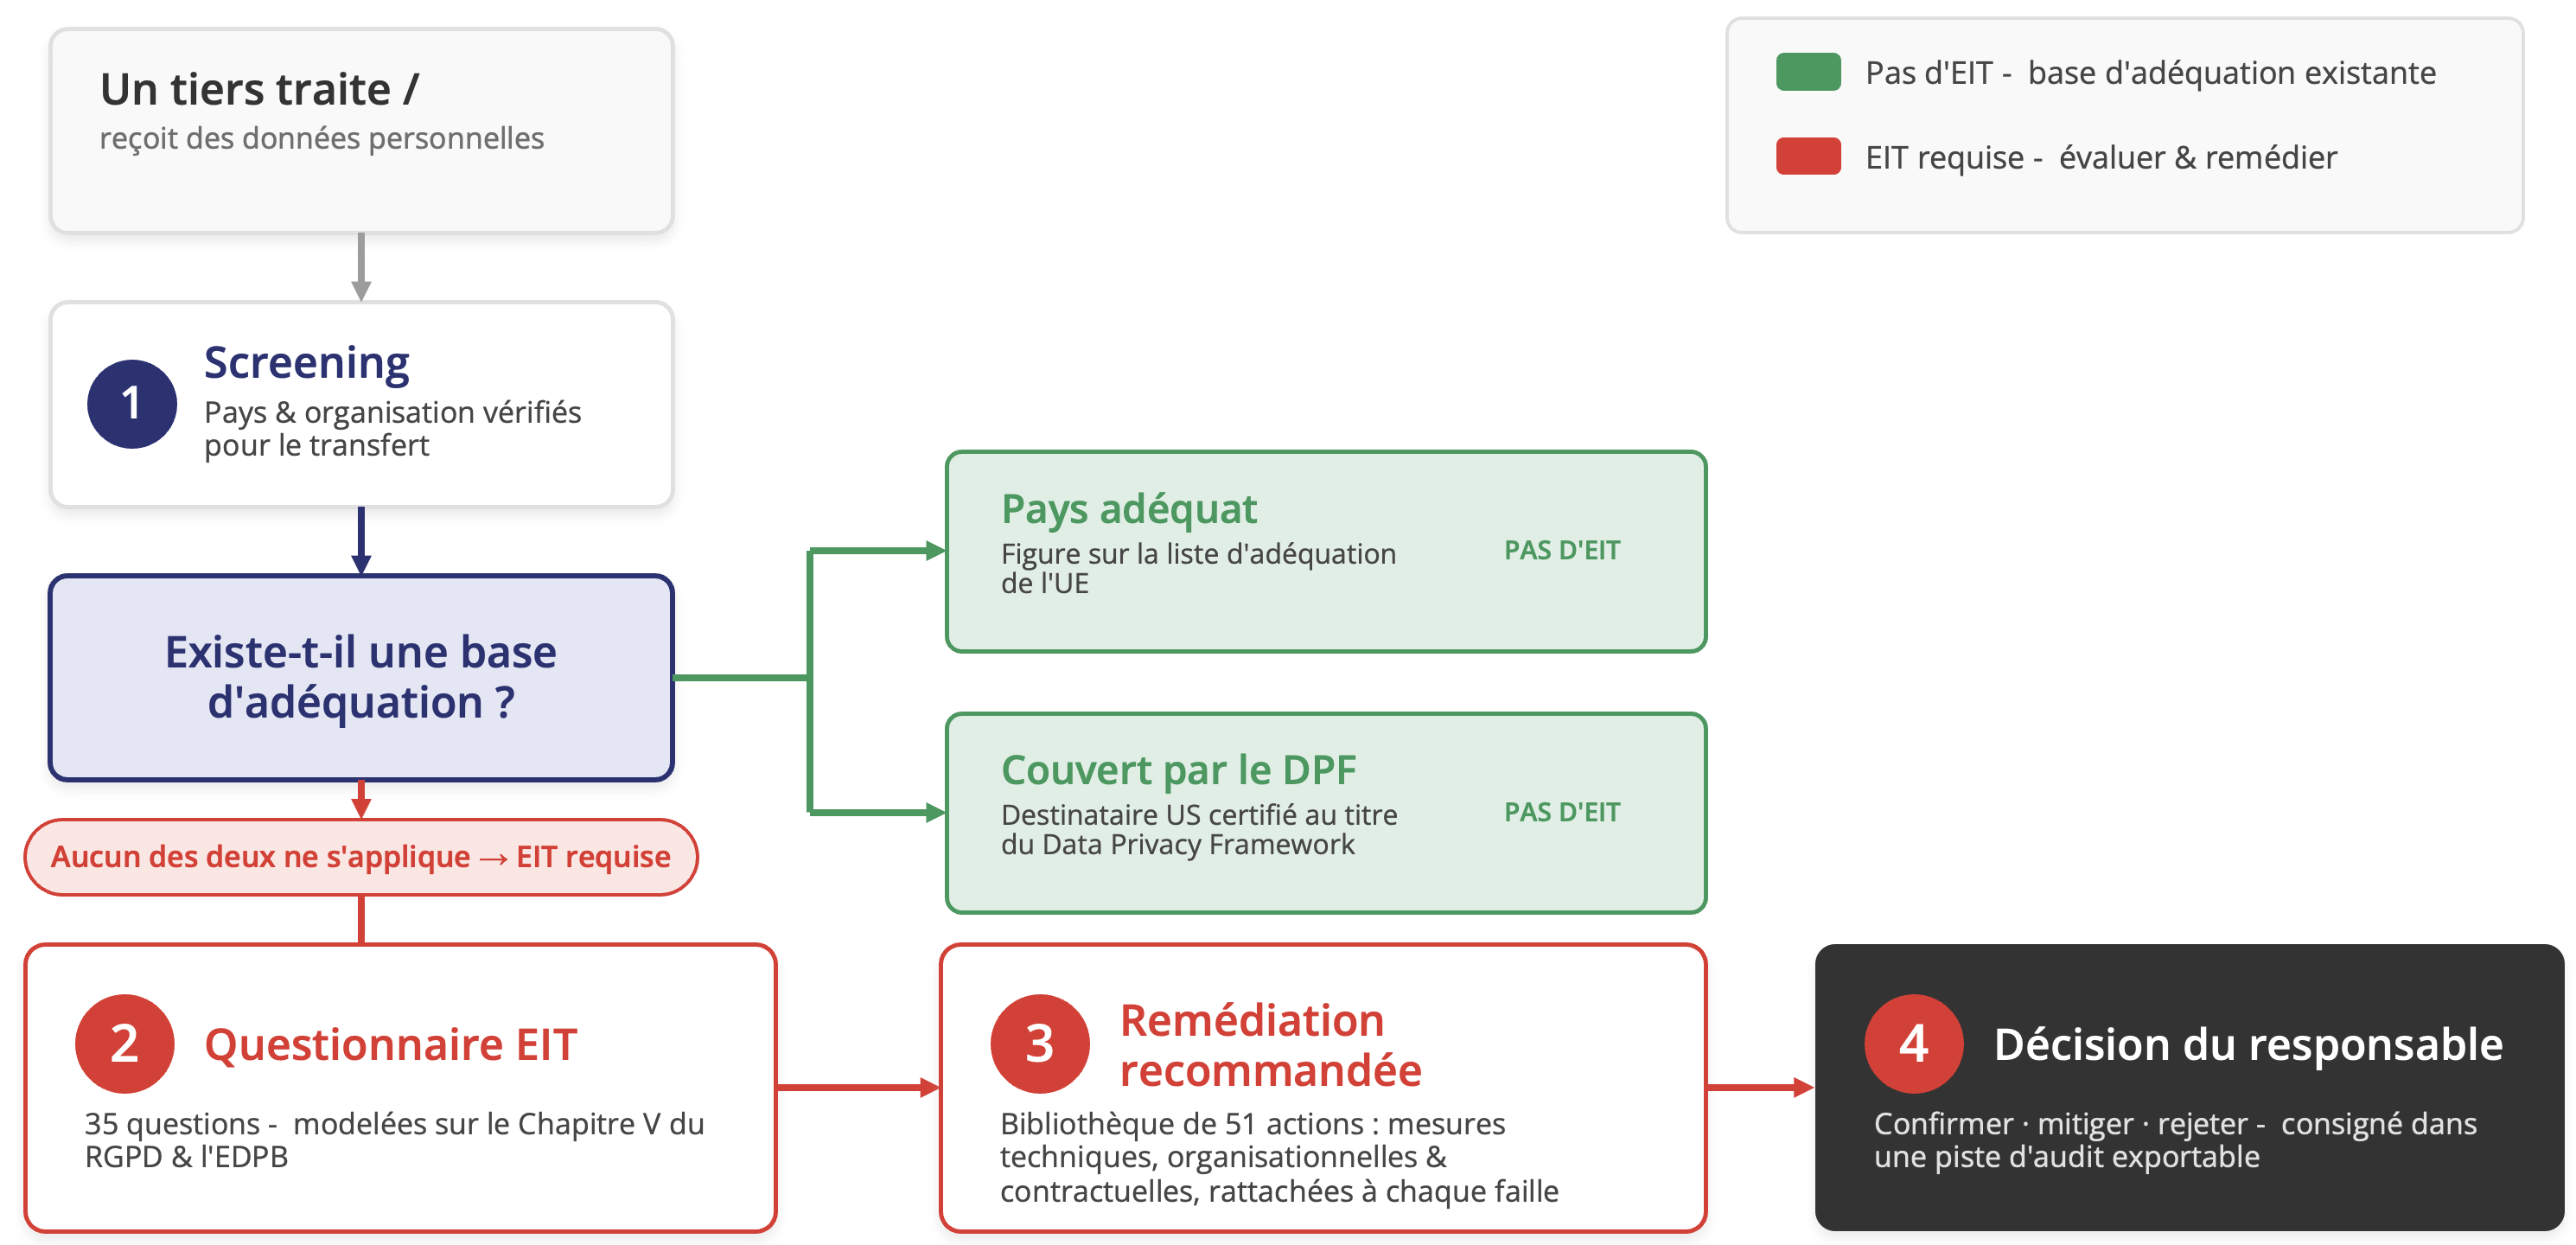
Lorsqu'une EIT est requise, la plateforme mène une évaluation structurée autour des exigences réglementaires • puis propose les remédiations nécessaires pour rendre le transfert licite.
Questionnaire adossé à la réglementation
35 questions conçues pour réaliser l'Évaluation d'Impact du Transfert • modélisées sur le Chapitre V du RGPD et les lignes directrices de l'EDPB, couvrant le régime juridique de la destination, les garanties du destinataire et la nature des données.
Remédiation adossée au référentiel
51 actions pour rendre un transfert vers un processeur non-UE conforme au RGPD : CCT, garanties techniques et organisationnelles supplémentaires, ou, si le risque ne peut être atténué, une recommandation de ne pas procéder.
Décision du DPO & piste d'audit
Un délégué à la protection des données confirme, corrige ou rejette le verdict de la machine. Chaque étape • screening, EIT, décision, remédiation • est consignée dans une piste d'audit défendable et exportable.
Objectif : pour chaque tiers qui traite des données personnelles, déterminer si un transfert nécessite une EIT • et, le cas échéant, les actions de remédiation à entreprendre pour que le transfert soit licite.
De l'examen d'adéquation à la base de transfert défendable.
Comment Ethicaline TPRM décide si un transfert de données vers un tiers nécessite une EIT • et que faire lorsqu'il en faut une.
Des transferts de données évalués et défendables.
Screening d'adéquation
Chaque pays destinataire est vérifié contre la liste des décisions d'adéquation de l'UE.
Synchronisation registre DPF
Certifications EU-U.S. Data Privacy Framework actualisées automatiquement.
EIT guidée
Une Évaluation d'Impact du Transfert structurée lorsqu'aucune base d'adéquation n'existe.
Décision du DPO
Confirmation, correction ou rejet humain au-dessus du verdict de la machine.
Atténuation & CCT
Clauses contractuelles types et garanties suivies jusqu'à la clôture.
Bilingue & prêt pour l'audit
FR/EN de bout en bout, avec un enregistrement exportable de chaque base de transfert.